Domain head-quarters.de kaufen?
Wir ziehen mit dem Projekt
head-quarters.de um.
Sind Sie am Kauf der Domain
head-quarters.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain head-quarters.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welcher Standort dient als Hauptniederlassung oder Hauptsitz für Unternehmen und Organisationen? Wieso ist der Hauptsitz einer Firma oder Organisation von Bedeutung?
Der Hauptsitz eines Unternehmens oder einer Organisation ist in der Regel der Standort, an dem die zentralen Entscheidungen getroffen werden und die wichtigsten Funktionen wie Verwaltung, Finanzen und Marketing angesiedelt sind. Er dient als zentrale Anlaufstelle für Mitarbeiter, Kunden und Geschäftspartner und repräsentiert das Gesicht der Firma nach außen. Der Hauptsitz einer Firma oder Organisation ist von großer Bedeutung, da er die Identität und Kultur des Unternehmens widerspiegelt und maßgeblich zur Wahrnehmung und Reputation in der Öffentlichkeit beiträgt. **
-
Wie wichtig ist die zentrale Lage einer Firmenzentrale für den Erfolg eines Unternehmens? Was sind die Vorteile und Nachteile einer zentralen Standortwahl für die Firmenzentrale?
Die zentrale Lage einer Firmenzentrale kann für den Erfolg eines Unternehmens entscheidend sein, da sie die Erreichbarkeit für Kunden, Mitarbeiter und Lieferanten verbessert. Vorteile einer zentralen Standortwahl sind eine gute Infrastruktur, hohe Sichtbarkeit und eine bessere Anbindung an wichtige Geschäftspartner. Nachteile können hohe Mietkosten, begrenzte Expansionsmöglichkeiten und Verkehrsprobleme sein. **

Wie wichtig ist die zentrale Lage einer Firmenzentrale für den Unternehmenserfolg? Und welche Vorteile bietet es, wenn die Firmenzentrale in einer bestimmten Stadt oder Region angesiedelt ist?
Die zentrale Lage einer Firmenzentrale kann für den Unternehmenserfolg entscheidend sein, da sie den Zugang zu Kunden, Mitarbeitern und Lieferanten erleichtert. Eine Firmenzentrale in einer bestimmten Stadt oder Region kann Vorteile wie eine gute Infrastruktur, ein attraktives Arbeitsumfeld und eine starke Wirtschaft bieten, was wiederum das Wachstum und die Entwicklung des Unternehmens fördert. Zudem kann eine zentrale Lage dazu beitragen, das Image und die Bekanntheit des Unternehmens zu steigern. **
Wie lang ist der Rücken eines Quarters?
Der Rücken eines Quarters ist etwa 2,5 Zentimeter lang. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
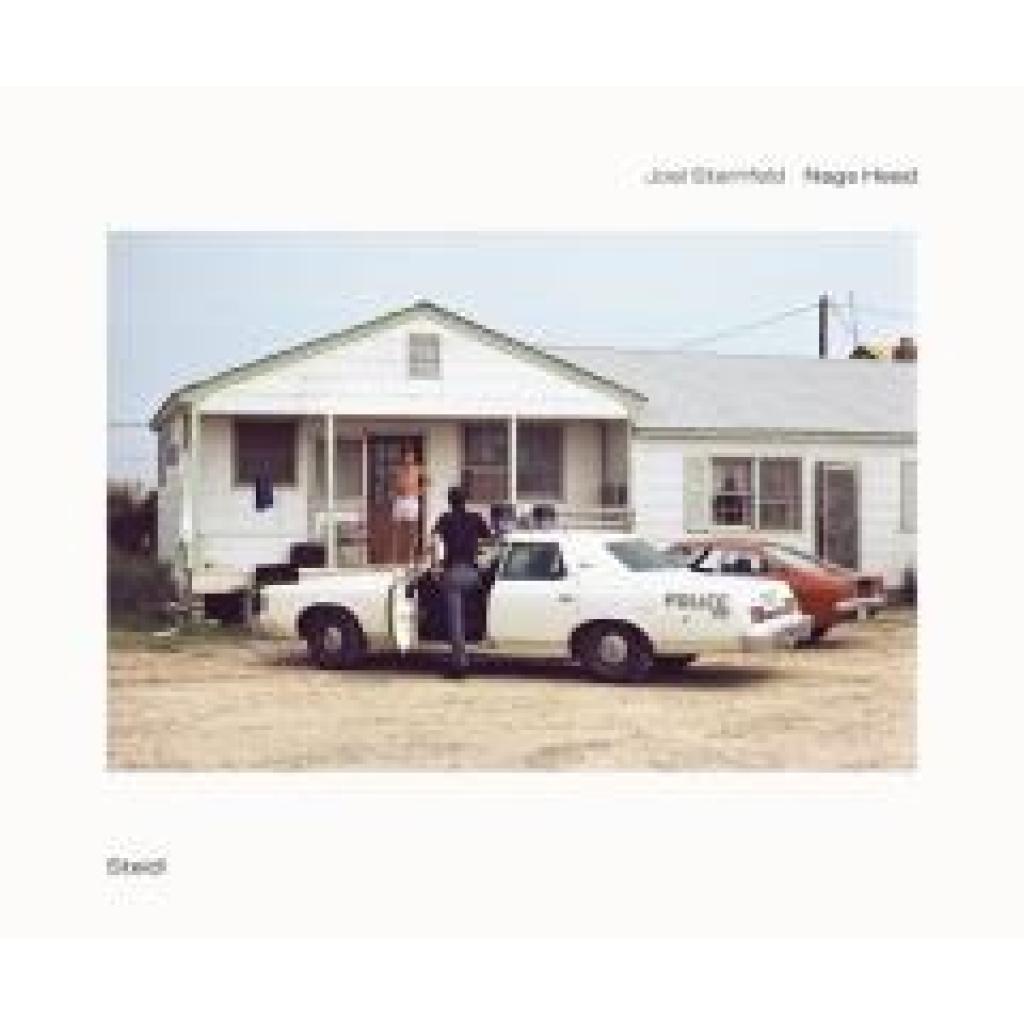
Sternfeld, Joel: Nags HeadNags Head , Joel Sternfeld entwines two personal stories in this book that together reveal the roots and evolution of color theory in his work over the past five decades. In the summer of 1975, facing surgery with a risk of paralysis, Sternfeld went in search of a last idyll-and found it in Nags Head on North Carolina's Outer Banks. From June to August he photographed the seaside town floating in time, capturing a dreamlike sense of solace. Sternfeld's images show beachgoers of all ages in various scenes of leisure and recreation in this, his first body of work addressing a season. At the time, Sternfeld was already committed to color as the basis of photographic expression and fascinated by Josef Albers' Interaction of Color: "Any time that I saw a color phenomenon in the landscape that somehow coincided with an Albers-type exercise in the perceptual properties of color, I made a photograph." Yet this summer sojourn was tragically broken by the death of Sternfeld's brother; the photographer returned to New York, never to go back to Nags Head. Eventually Sternfeld resumed working and one day headed to Rockaway Beach, Queens. Here he took a picture in which "All at once the ugly scene appeared beautiful to me"-the hues of sand, apartments and sky fused into a cohesive whole: finally, content had been transcended through color. This photo, made in despair and with its perceptual foundation in the Nags Head series, would lead, a few years later, to the color structures of Sternfeld's magnum opus American Prospects, his ambitious realization of what he had always wanted to do: follow the seasons across America. , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20240411, Produktform: Leinen, Autoren: Sternfeld, Joel, Seitenzahl/Blattzahl: 96, Abbildungen: Four-color process, Themenüberschrift: PHOTOGRAPHY / Individual Photographers / Artists'Books, Keyword: Erholung; Freizeit; North Carolina; Outer Banks; Sanddünen; Sommer; Strände; Urlaubsort, Fachschema: Fotograf - Fotografin, Fachkategorie: Kunst: allgemeine Themen, Warengruppe: HC/Fotografie, Fachkategorie: einzelne Fotografen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Steidl GmbH & Co.OHG, Verlag: Steidl GmbH & Co.OHG, Verlag: Steidl GmbH & Co. OHG, Länge: 311, Breite: 261, Höhe: 17, Gewicht: 1021, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welcher Standort dient als Hauptniederlassung oder Hauptsitz für Unternehmen und Organisationen? Wieso ist der Hauptsitz einer Firma oder Organisation von Bedeutung?
Der Hauptsitz eines Unternehmens oder einer Organisation ist in der Regel der Standort, an dem die zentralen Entscheidungen getroffen werden und die wichtigsten Funktionen wie Verwaltung, Finanzen und Marketing angesiedelt sind. Er dient als zentrale Anlaufstelle für Mitarbeiter, Kunden und Geschäftspartner und repräsentiert das Gesicht der Firma nach außen. Der Hauptsitz einer Firma oder Organisation ist von großer Bedeutung, da er die Identität und Kultur des Unternehmens widerspiegelt und maßgeblich zur Wahrnehmung und Reputation in der Öffentlichkeit beiträgt. **
-
Wie wichtig ist die zentrale Lage einer Firmenzentrale für den Erfolg eines Unternehmens? Was sind die Vorteile und Nachteile einer zentralen Standortwahl für die Firmenzentrale?
Die zentrale Lage einer Firmenzentrale kann für den Erfolg eines Unternehmens entscheidend sein, da sie die Erreichbarkeit für Kunden, Mitarbeiter und Lieferanten verbessert. Vorteile einer zentralen Standortwahl sind eine gute Infrastruktur, hohe Sichtbarkeit und eine bessere Anbindung an wichtige Geschäftspartner. Nachteile können hohe Mietkosten, begrenzte Expansionsmöglichkeiten und Verkehrsprobleme sein. **
-
Wie wichtig ist die zentrale Lage einer Firmenzentrale für den Unternehmenserfolg? Und welche Vorteile bietet es, wenn die Firmenzentrale in einer bestimmten Stadt oder Region angesiedelt ist?
Die zentrale Lage einer Firmenzentrale kann für den Unternehmenserfolg entscheidend sein, da sie den Zugang zu Kunden, Mitarbeitern und Lieferanten erleichtert. Eine Firmenzentrale in einer bestimmten Stadt oder Region kann Vorteile wie eine gute Infrastruktur, ein attraktives Arbeitsumfeld und eine starke Wirtschaft bieten, was wiederum das Wachstum und die Entwicklung des Unternehmens fördert. Zudem kann eine zentrale Lage dazu beitragen, das Image und die Bekanntheit des Unternehmens zu steigern. **
-
Wie lang ist der Rücken eines Quarters?
Der Rücken eines Quarters ist etwa 2,5 Zentimeter lang. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.